
中转
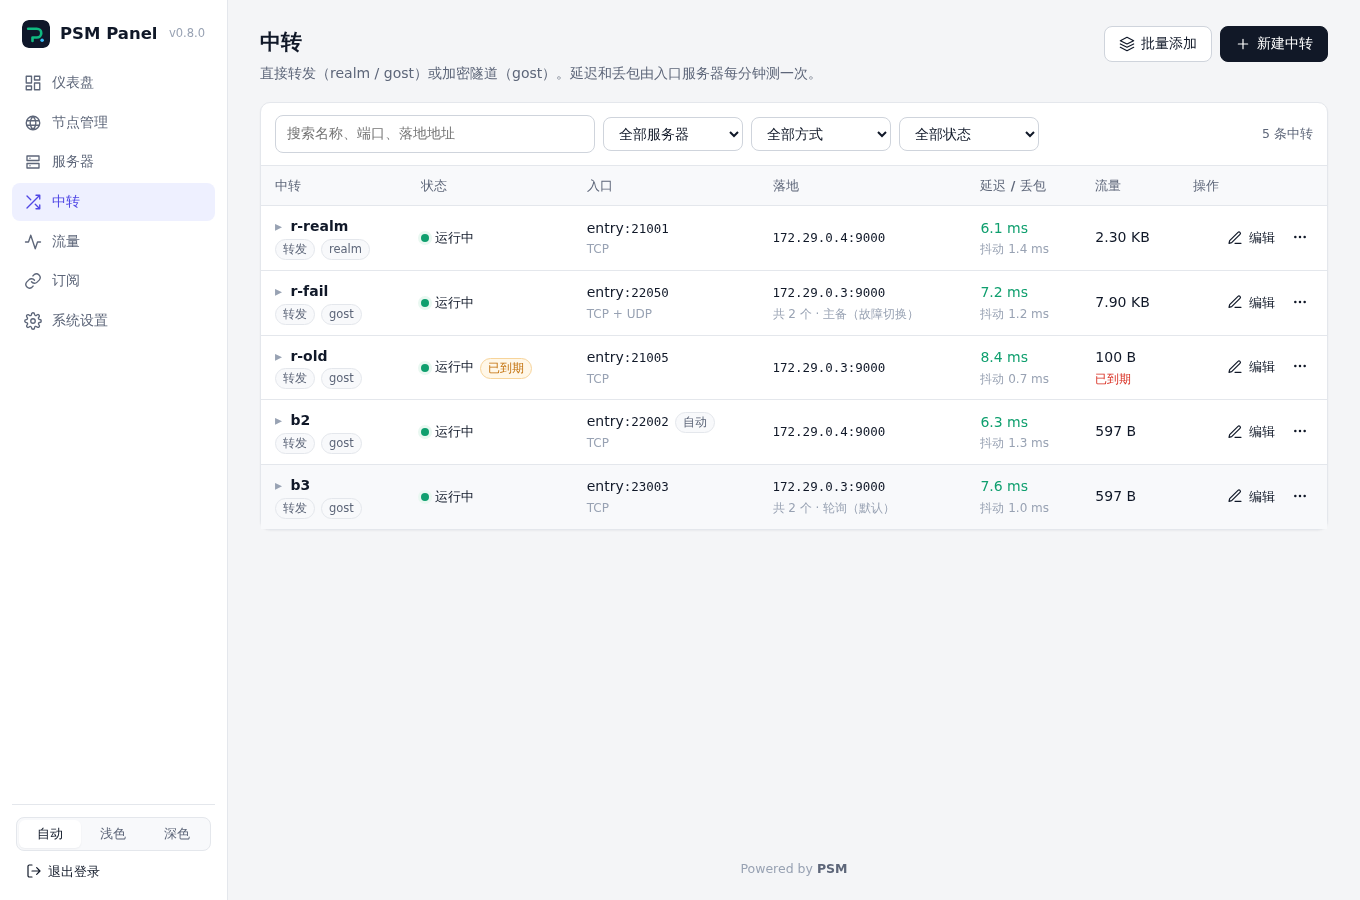
中转让客户端先连一台入口服务器,再由它把流量送到落地(运行节点的机器,或任意地址)。用途:线路更好的机器做入口、多个落地共用一个入口、一个落地挂掉时自动换到另一个,或者把入口到下一跳这一段加密。
两种方式
| 直接转发 | 隧道 | |
|---|---|---|
| 路径 | 入口 → 落地 | 入口 → 出口 → 落地 |
| 入口到下一跳 | 原样的流量;realm 可以再包一层 TLS(只包 TCP) | gost 的 relay 协议,走 TLS 或 WebSocket,带密码;UDP 也在隧道里 |
| 转发程序 | realm(默认)或 gost | gost |
| 适合 | 入口到落地的线路本身没问题 | 入口到出口这一段要加密、伪装,或者要走 CDN |
- realm 轻量;多个落地时可以轮询或按客户端 IP 分配。
- gost 还能主备切换(总用第一个能连上的落地)和随机分配,每 15 秒检查一次每个落地,连不上的暂时不用;能限速;隧道只能用 gost。
程序第一次用到时 psm-agent 会在服务器上装好。除了手填端口的 realm 一对一转发,其余的(gost、隧道、多个落地、限额、到期、自动分配端口)都要服务器上的 psm-agent 是 0.11.0 以上;旧的会提示先在服务器页升级。
新建中转
中转 → 新建中转:
- 入口服务器和名称(字母、数字、
._-)。建好后这两项不能改。 - 转发方式:直接转发或隧道(建好后不能改)。直接转发再选 realm 或 gost;选了主备切换、随机或限速时自动换成 gost。
- 隧道:选出口服务器,出口地址会填上它最近连面板用的 IP(有更合适的内网地址或域名就改掉);隧道端口留空自动分配;传输选 TLS、TLS 多路复用、WebSocket 或 WebSocket 多路复用(WebSocket 可以放在 CDN 后面),可以填伪装域名(SNI)和 WebSocket 的 Host、路径。
- 落地:选 面板节点(见下面落地是面板节点)或 其他地址。其他地址填地址和端口,可以再加一个落地(最多 16 个),也可以把一串
地址:端口直接粘贴进地址框。落地是面板里的服务器时在右边选上,两端就能对应起来(地址仍然以填的为准)。多个落地时选怎么分:轮询、按客户端 IP、随机、主备;gost 的健康检查在落地只开了 UDP 时要关掉。 - 入口:监听端口留空就从这台服务器的中转端口段里挑一个没被占用的(默认 20000-60000,在服务器页 ⋯ → 备注和中转端口段里改)。基于 QUIC 的协议(Hysteria2、TUIC)要勾 同时转发 UDP。realm 直接转发还可以对入口到落地这一跳加 TLS。
- 限制(都可以不填):限速(Mbit/s,上下行各自,gost)、每月流量限额和重置日(按服务器的时区,0 表示不重置)、到期时间。超过限额或到期后入口拒绝新连接,列表上标超额暂停或已到期;提高限额、到重置日或改到期时间后恢复。
表单边填边检查(和面板后台用的是同一套规则),提交前就能看到哪里不对。
建好后:
- 直接转发:几秒内在入口服务器上生效,状态从"下发中"变成"运行中"。
- 隧道:先在出口上建好,面板拿到出口的证书后再在入口上建,入口只认这一张证书(证书指纹钉住),不需要域名,也不怕中间人。状态先显示"等待出口"。
- 服务器还没接入时,对话框给出安装命令,接入后自动生效。
批量添加
批量添加 用同样的设置一次建多条,每行一条:
# 名称 端口(或 auto) 落地地址:端口[,落地地址:端口…]
hk-jp  20001 203.0.113.9:443
hk-us  auto  198.51.100.7:8443,198.51.100.8:8443
最多 100 行,# 之后是注释。每一行都检查通过才会创建;有问题的行按行号列出,一条都不建。
落地是面板节点
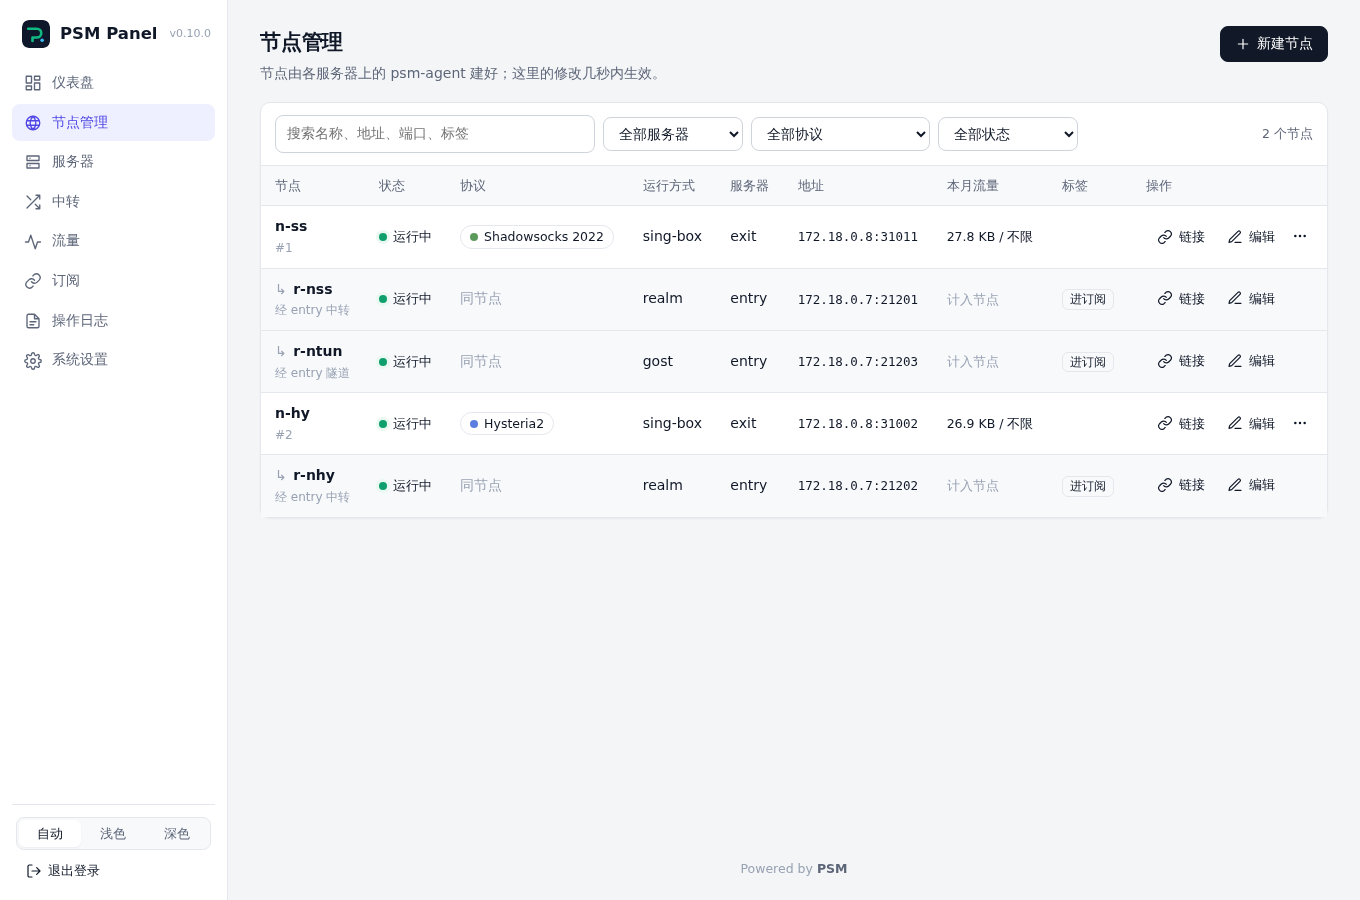
落地选 面板节点 时,从下拉框里挑一个节点(按服务器分组),中转就是这个节点的"子节点":
- 中转转发到节点的地址和连接端口。节点改了地址或端口,中转跟着改,服务器上自动更新。
- 节点只走 UDP(Hysteria2、TUIC、WireGuard、Xray 的 mKCP)时自动转发 UDP,不能关。
- 直接转发不能落到入口服务器自己的节点上;也不能加 realm 的 TLS(节点不认这一层,要加密这一跳就用隧道)。
- 入口地址:客户端连入口用的域名或 IP。留空用入口服务器最近连面板的地址(服务器页能看到);入口有域名,或者那个地址是 IPv6 而客户端只有 IPv4 时,填上合适的(输入框会列出这台服务器上节点用的地址)。
- 加入订阅(默认勾上):订阅里在这个节点后面多出一个
入口服务器名-中转名——节点的全部设置(协议、密码、证书指纹……),地址和端口换成入口的。它跟着节点的标签进订阅;节点暂停、中转暂停(超额、到期)或还没运行时不出现。流量只计在节点上,不重复计算。
客户端的 TLS 握手和 WebSocket Host 仍然用节点自己的域名:节点链接里没写 SNI / Host、本来靠连接地址带出来的,面板会把节点的域名写进去。Hysteria2 的端口跳跃去掉(中转只转一个端口)。
也可以从 节点管理 里节点的 ⋯ → 经中转发布… 开始:落地已经选好,名称默认是 节点所在服务器-节点名。中转列表的落地一栏写着 节点 服务器/节点名,⋯ → 经中转的链接 给出经这条中转的分享链接;节点管理里,这些中转列在各自的节点下面。
节点被删除时,落到它上面的中转留下来(继续转发到原来的地址,可以编辑改成别的落地或删掉),不再进订阅。
列表
每条中转一行:
| 列 | 说明 |
|---|---|
| 中转 | 名称、方式(转发 / 隧道)、转发程序 |
| 状态 | 入口的状态;隧道还有出口的状态。失败时列出原因 |
| 入口 | 入口服务器和监听端口(自动 表示端口是分配的)、TCP / UDP、限速 |
| 落地 | 直接转发:落地地址(多个时显示个数和分配方式);隧道:出口服务器、隧道端口和传输,再到落地。落地是面板节点时写着 节点 服务器/节点名,进订阅的标 进订阅 |
| 延迟 / 丢包 | 入口到下一跳最近一次的往返延迟和丢包(颜色越红越差);隧道还有出口到落地这一跳 |
| 流量 | 这条中转搬运的流量;设了限额时还有本月用量条;到期时间 |
点一行展开:延迟 / 抖动、丢包和流量曲线(1 小时、6 小时、24 小时、7 天),每个落地的健康状况,以及这条中转的全部设置。三张图共用一条时间轴:鼠标移到图上,一条竖线同时穿过三张图,提示框列出那一刻的延迟、抖动、丢包和流量(键盘上用左右方向键移动)。服务器有一阵没有上报时,曲线在那里断开,而不是用直线连过去。psm-agent 每分钟测一次,面板保留 7 天;曲线不论时间范围都画成约 240 个点。延迟用 TCP 连接测量而不是 ping(ICMP 在这类网络上常被过滤,会报出不存在的丢包),落地完全不通时显示 100% 丢包而不是编一个延迟。
搜索框按名称、端口、落地地址过滤;还可以按服务器(入口或出口是它都算)、方式和状态("有问题"=失败、暂停或有丢包)筛选。
修改和删除
编辑 可以改端口、落地(包括换成另一个面板节点,或改回其他地址)、入口地址、加入订阅、分配方式、健康检查、隧道的出口地址 / 端口 / 传输 / SNI / WebSocket、UDP、TLS、限速、限额、重置日和到期时间;直接转发还可以在 realm 和 gost 之间切换(端口不变)。名称、入口、出口和转发方式不能改——要改就删掉重建。隧道改了出口那边的设置时,面板先改出口,再改入口。只改入口地址或加入订阅时,服务器上什么都不用动,立即生效。
删除(在 ⋯ 里)会让服务器上的规则一起删除,隧道则两端都删;只收回面板自己在防火墙上开的端口。服务器离线时会停在"删除中",再点一次 强制移除 只从面板抹掉。
从面板移除一台服务器时,它上面的中转一起删除;它是某条隧道的出口时,另一端(入口)上的规则也会删除,不会留下一个转发到空处的入口。
注意
- 隧道只承载"客户端先说话"的协议。所有代理协议都是这样(VLESS、SS2022、Trojan、Hysteria2……),可以放心用;SSH、SMTP、FTP、VNC 这类连上后由服务器先发数据的协议过不了隧道(会一直等),要用直接转发。
- 出口不是开放代理:它只转发到自己的落地,入口想让它连别处也不行;入口和出口之间还有一个面板生成的密码。
- 云服务商的安全组要自己放行入口的监听端口(隧道还有出口的隧道端口);服务器上的防火墙 PSM 会自动放行。
- 在服务器上也能看和改:
psm relay list、psm relay show <名称>、psm relay probe,见 PSM 文档 · 中转。在服务器上改过的规则,下次在面板上编辑时会被面板的设置覆盖。