
系统设置
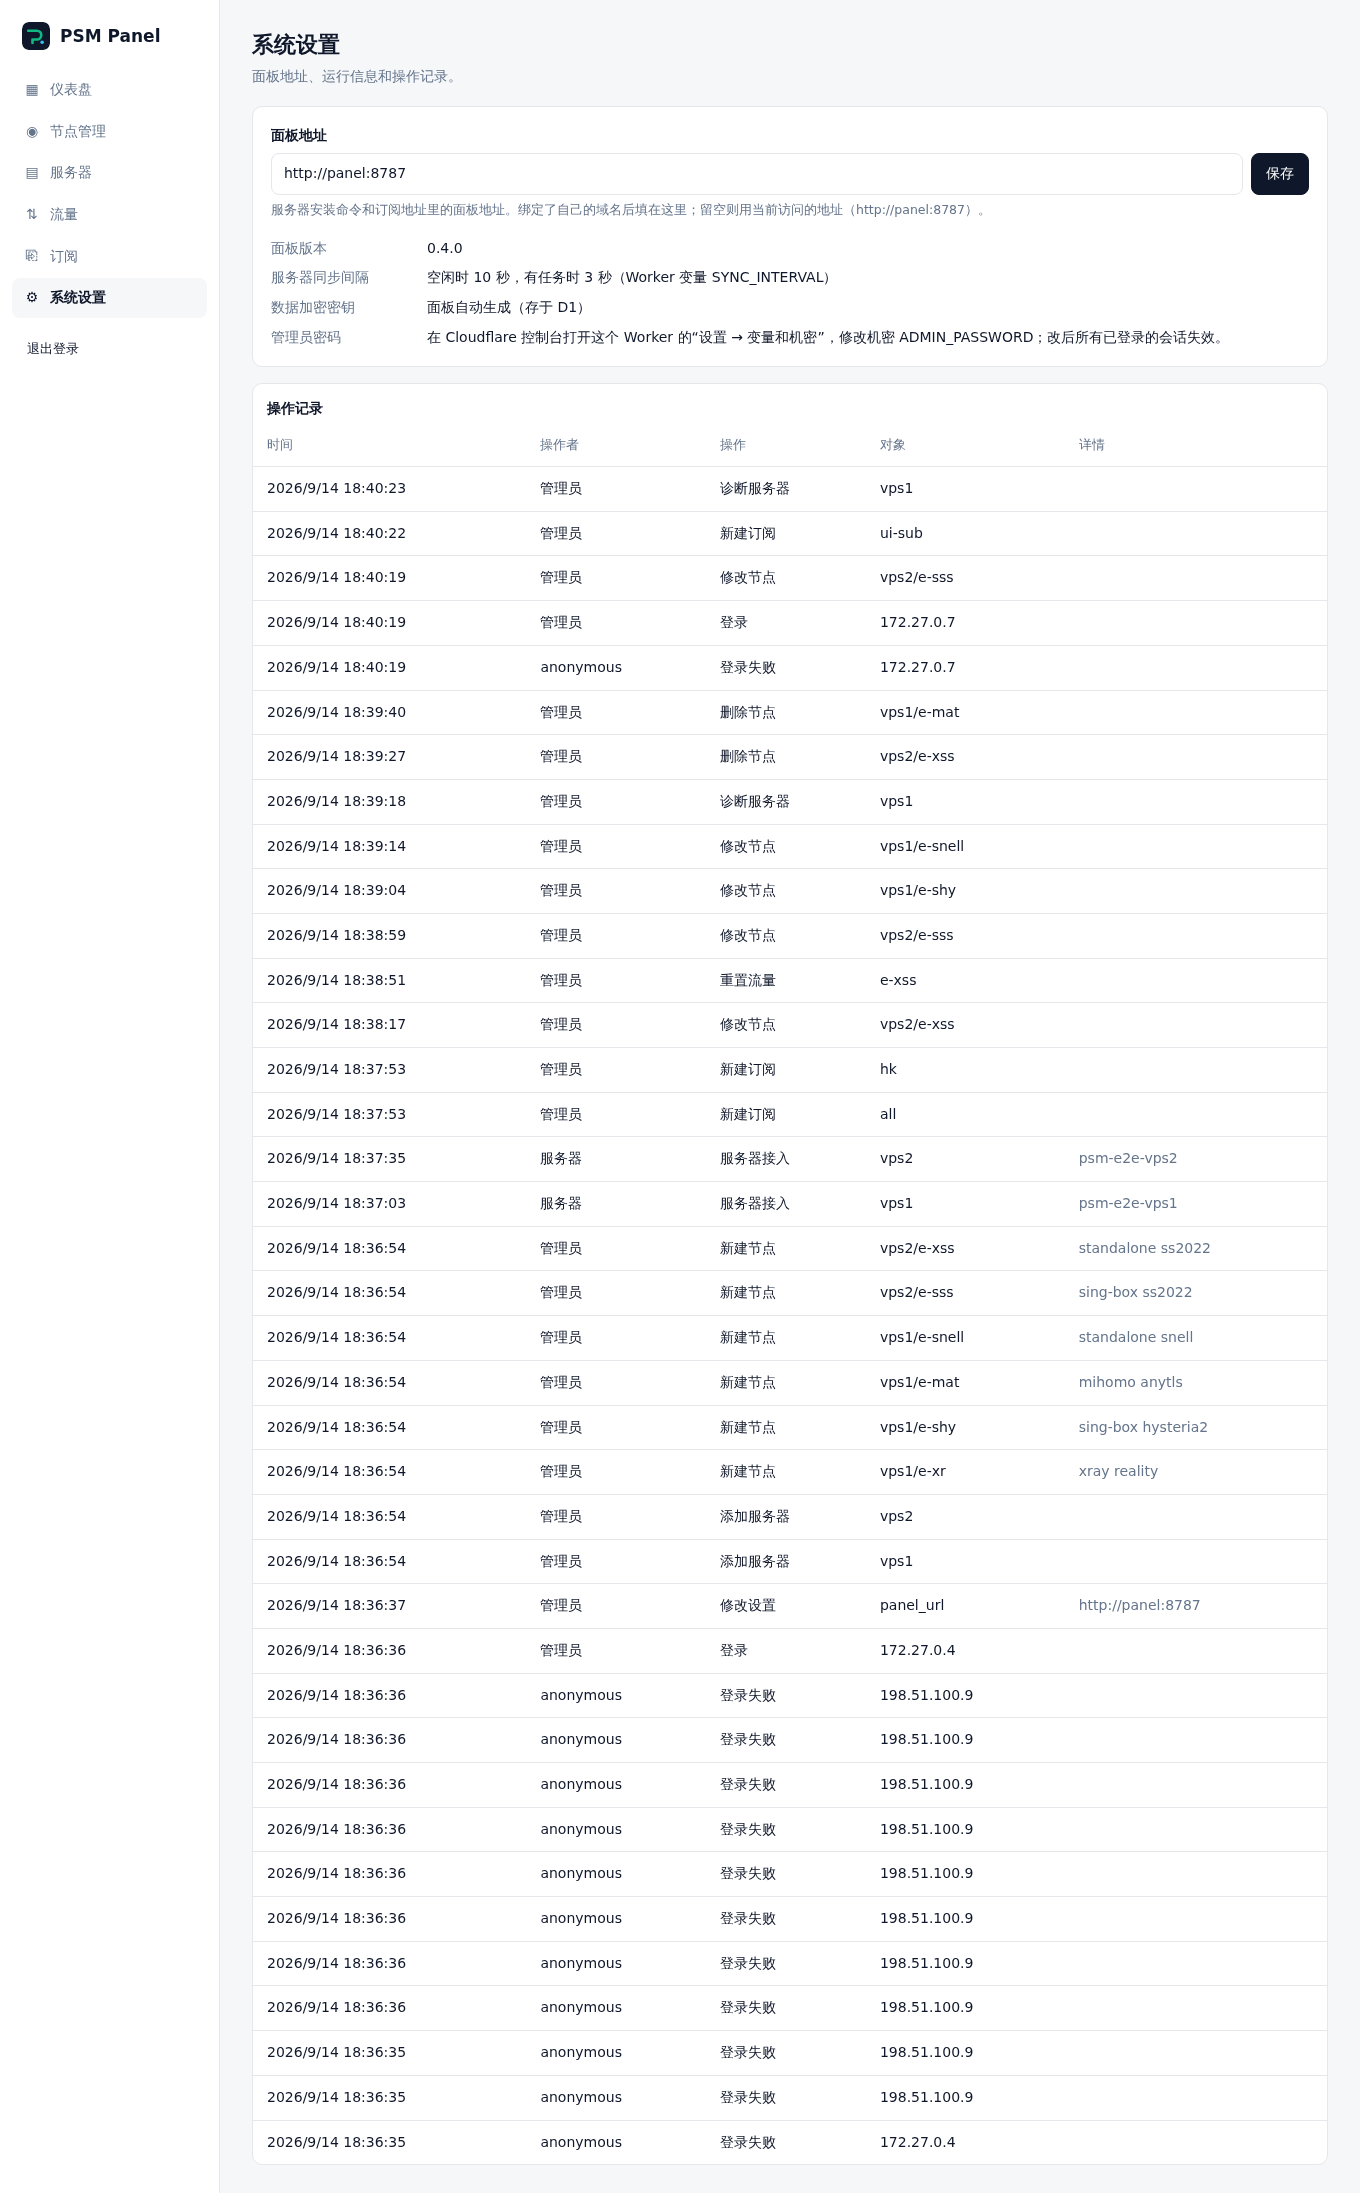
面板地址
服务器安装命令和订阅地址里写的面板地址。绑定了自己的域名后填在这里(见 绑定自己的域名);留空则使用当前访问面板的地址。必须是 https://——节点的密钥和 agent 的令牌经它传输;http:// 只接受本机或内网地址(测试用的面板)。
数据加密密钥
节点的密码、链接、订阅地址等在 D1 里用这把密钥加密。它可能在三个地方,页面上标着:
| 标记 | 含义 |
|---|---|
| 只在机密里 | 密钥是 Cloudflare 机密 TOKEN_KEY,数据库里没有。应该是这样。 |
| 保存在数据库里 | 一键部署时面板自己生成、存进了 D1:和它加密的数据放在一起,谁拿到数据库导出谁就能解开。建议按下面的步骤挪走。 |
| 机密里也有了 | TOKEN_KEY 已经和数据库里的一致,可以删掉数据库里的副本。 |
| 机密和数据不一致 | TOKEN_KEY 不是写入数据时用的那把:之前保存的节点、订阅解不开。把它改回数据库里的这把,或者删掉这个机密。 |
把密钥挪进机密:
- 在这里输入管理员密码,点 查看密钥(这次查看会记进 操作日志)。
- Cloudflare 控制台 → 这个 Worker → 设置 → 变量和机密 → 添加机密
TOKEN_KEY,值就是这把密钥,一字不差。 - 部署生效后回到这里,标记变成"机密里也有了",点 删除数据库里的副本(要输入
TOKEN_KEY确认)。
之后这个机密不能删也不能改:没有它,面板里的节点、订阅都读不出来。
网络测绘引擎
新建 REALITY 节点时"自动选择伪装目标"用的引擎和 API Key:Netlas、Quake(360)、ZoomEye 或 FOFA。Key 加密存放,页面上不再显示;面板自己用它查询,不会发给服务器——服务器只收到查到的候选网站,去做 TLS 握手检查。Netlas 有免费额度:在 app.netlas.io 注册后,从个人资料页复制 API Key。见 节点 · 自动选择伪装目标。
IP 质量检测的数据库
服务器页 IP 质量与解锁 不填任何 Key 也能用。填了这几家的免费 API Key,结果里会多它们的风险分和风险因子:
| 数据库 | 提供 | 免费额度 |
|---|---|---|
| AbuseIPDB | 滥用置信度、使用类型、Tor | 每天 1,000 次 |
| IPQualityScore | 欺诈分、代理、VPN、Tor、近期滥用、机器人、连接类型 | 每月 5,000 次 |
| IP2Location.io | 不填每天 1,000 次;填了额度更高,付费套餐还有使用类型和代理细项 | 每月 50,000 次 |
Key 的保存和使用:
- 加密存在 D1 里,页面上不再显示,只标"已保存"。
- 检测时随任务交给服务器,在服务器上经标准输入交给
psm check,不出现在任何命令行里。 - 点 清除 删掉某一家的 Key。
登录
登录保持 7 天。退出登录(左下角,或这里的 退出所有设备)会让所有设备上的登录一起失效;修改 ADMIN_PASSWORD 也一样。管理员密码在 Cloudflare 控制台修改 Worker 机密 ADMIN_PASSWORD(不要用变量,变量每次部署都会被清掉)。面板第一次读到机密时会把它的加盐哈希存进 D1,所以重新部署即使机密没了也仍能登录。
运行信息
面板版本、它期望的 psm-agent 版本、服务器同步间隔(Worker 变量 SYNC_INTERVAL)和源代码地址。左下角可以切换浅色、深色或跟随系统的外观。